Inventariamos tus sistemas de IA, los clasificamos según el reglamento europeo y llevamos a cabo su adecuación técnica. Para la parte jurídica, trabajamos con un despacho de abogados asociado.
La transparencia es exigible desde el 2 de agosto de 2026; el alto riesgo, a partir del 2 de diciembre de 2027
Hasta 35 M€ o el 7 % de la facturación mundial en caso de incumplimiento
40 ingenieros de IA y un equipo de ciberseguridad, con el respaldo de un despacho de abogados
Más de 800 grandes grupos, medianas empresas, pymes y organismos públicos nos confían sus proyectos tecnológicos y de IA
[Los cuatro niveles de riesgo]
El AI Act clasifica cada uno de tus sistemas, y de ahí salen tus obligaciones
El reglamento no se aplica en bloque. Clasifica cada sistema según el uso que se le da, y ese nivel fija tanto las obligaciones como el plazo. Es la primera pregunta que hay que resolver, antes de empezar cualquier trabajo.
Riesgo inaceptable - uso prohibido
Puntuación social, explotación de la vulnerabilidad de una persona, reconocimiento de emociones en el trabajo o en el aula, actuación policial predictiva individual, extracción no selectiva de imágenes faciales: estos usos están prohibidos desde el 2 de febrero de 2025, y el 2 de diciembre de 2026 se suman dos prohibiciones más. Es el único nivel expuesto al tope de 35 M€ o el 7 % de la facturación mundial.
Te afecta si alguna de tus herramientas puntúa a personas o deduce su estado emocional.
Alto riesgo - el régimen más exigente
Selección y gestión de personal, scoring de crédito, tarificación de seguros, educación, biometría, infraestructuras críticas, acceso a servicios esenciales: en estos ámbitos, el anexo III exige gestión de riesgos, calidad de los datos, documentación técnica, registro de eventos, supervisión humana, robustez y ciberseguridad. El Digital Omnibus ha aplazado estas obligaciones al 2 de diciembre de 2027, y al 2 de agosto de 2028 para la IA integrada en un producto ya regulado.
Te afecta si alguna decisión que repercute en una persona —contratación, crédito, acceso a un servicio— se apoya en uno de tus sistemas.
Riesgo limitado - transparencia, exigible ya
Un agente conversacional debe decir que es una máquina, un contenido generado debe llevar una marca legible por máquina y una ultrasuplantación (deepfake) debe señalarse. Estas obligaciones del artículo 50 se aplican desde el 2 de agosto de 2026. Los sistemas generativos ya comercializados en esa fecha tienen hasta el 2 de diciembre de 2026 para el marcado. Un incumplimiento expone a multas de hasta 15 M€ o el 3 % de la facturación mundial.
Te afecta si tienes en servicio un chatbot, un asistente de voz o un generador de contenido.
Riesgo mínimo - sin obligaciones propias, pero con dos reglas
La gran mayoría de los usos entra en este nivel: búsqueda documental, ayuda a la redacción, clasificación interna. No conlleva obligaciones específicas, pero hay dos reglas transversales: la alfabetización en IA de tus equipos, que el artículo 4 te pide fomentar desde febrero de 2025, y el RGPD en cuanto entra un dato personal en la cadena.
Te afecta si tus equipos usan ChatGPT, Claude, Copilot o Mistral en su trabajo diario.
El aplazamiento de las obligaciones de alto riesgo a diciembre de 2027 se ha leído como un respiro. Lo es para el calendario, no para el trabajo. Inventariar los sistemas, clasificar los roles y rehacer la documentación lleva varios meses, y no se puede empezar nada mientras nadie sepa qué funciona realmente en la empresa. Las organizaciones que se ponen ahora resuelven de paso un punto ciego que el AI Act solo ha sacado a la luz: las herramientas de IA que los equipos han adoptado sin que la dirección lo sepa.
Benjamin DrighèsPartner y CTO Data & IA
[Cómo trabajamos]
Del mapa de tus sistemas a su cumplimiento documentado
Seis servicios que puedes contratar por separado o encadenar. La parte técnica es nuestro oficio; la jurídica la llevamos con un despacho de abogados asociado, con un único interlocutor.
Mapeo y auditoría de cumplimiento
Inventariamos todos los sistemas de IA que tienes en servicio, incluidos los integrados en el software de tus proveedores y los que tus equipos usan al margen del departamento de sistemas. Clasificamos cada uno —su nivel de riesgo y tu rol como proveedor o responsable del despliegue— y el informe de brechas mide la distancia entre tu situación y lo que exige el reglamento.
Adecuación técnica
Implementamos lo que el reglamento exige al propio sistema: registro de las decisiones, punto de supervisión humana, medidas de robustez y ciberseguridad, gestión de riesgos y alojamiento en la UE cuando la sensibilidad de los datos lo requiere.
Documentación, registro y gobernanza
Elaboramos el expediente técnico, la declaración de conformidad y los registros exigidos, incluida la justificación motivada que hay que presentar en la base de datos europea cuando un sistema del anexo III queda fuera del alto riesgo. Y ponemos en marcha la gobernanza que los mantiene al día: roles, comité y revisión en cada modificación sustancial.
Parte jurídica, con nuestro despacho asociado
Clasificación de tu rol según el reglamento, encaje con el RGPD, cláusulas que deben asumir tus proveedores de modelos, propiedad de los contenidos generados, régimen de responsabilidad: el despacho de abogados asociado trata estos temas junto a nuestros equipos, sin que tengas que coordinar a dos proveedores.
Vigilancia normativa y mantenimiento del cumplimiento
El marco se mueve: el Digital Omnibus redistribuyó los plazos en julio de 2026 y las normas armonizadas europeas llegan por oleadas. Seguimos estos cambios y ajustamos tu hoja de ruta y tus sistemas, para que no te encuentres un desfase por sorpresa.
[Nuestro método]
Nuestro método para llevar tus sistemas de IA al cumplimiento
DEFINICIÓN
Etapa 01
Definición y alcance
Etapa 01
Definición y alcance
Un taller reúne al departamento de sistemas, al DPD, a la asesoría jurídica y a las áreas de negocio para fijar el alcance de la auditoría, tus propios plazos y los sistemas ya conocidos. En él definimos qué debe producir el proyecto y para qué decisión.
MAPEO
Etapa 02
Inventario de los sistemas en servicio
Etapa 02
Inventario de los sistemas en servicio
Inventariamos lo que funciona de verdad: desarrollos internos, componentes de IA integrados en tu software comercial, llamadas a modelos externos y herramientas que los equipos han adoptado al margen del departamento de sistemas. Describimos cada entrada por su uso real, no por su nombre comercial.
CLASIFICACIÓN
Etapa 03
Nivel de riesgo y rol
Etapa 03
Nivel de riesgo y rol
Para cada sistema, determinamos su nivel según el reglamento y tu rol: proveedor, responsable del despliegue, importador o distribuidor. Esta clasificación fija tus obligaciones y tus plazos, y cambia más a menudo de lo que se cree, sobre todo cuando un producto se construye sobre la API de un modelo.
PLAN DE ACCIÓN
Etapa 04
Análisis de brechas y hoja de ruta
Etapa 04
Análisis de brechas y hoja de ruta
Elaboramos un informe de brechas por sistema y una hoja de ruta ordenada por plazo normativo y por exposición real: primero la transparencia, que ya es exigible; después el alto riesgo, con el margen que deja el aplazamiento a diciembre de 2027.
PUESTA EN MARCHA
Etapa 05
Adecuación y entregables
Etapa 05
Adecuación y entregables
Aplicamos las medidas técnicas acordadas y elaboramos los entregables documentales. Cada sistema sale de esta etapa con su expediente técnico, sus registros y su punto de supervisión humana en funcionamiento.
CONTINUIDAD
Etapa 06
Gobernanza y vigilancia
Etapa 06
Gobernanza y vigilancia
Un comité de gobernanza de IA toma el relevo, con sus procedimientos de revisión en cada modificación sustancial, la formación de los equipos y la vigilancia de un marco que sigue evolucionando.
01/06
[¿Por qué Galadrim?]
¿Por qué confiar tu cumplimiento del AI Act a Galadrim?
Ingenieros de IA, no solo auditores
El AI Act es ante todo un reglamento técnico: calidad de los datos, trazabilidad, robustez, ciberseguridad, supervisión humana. Nuestros 40 ingenieros de IA construyen estos sistemas a diario, y corrigen lo que detecta la auditoría en lugar de limitarse a anotarlo.
Lo técnico y lo jurídico, con un único interlocutor
El despacho de abogados asociado se ocupa de la clasificación, los contratos y la responsabilidad junto a nuestros equipos. Tienes un único interlocutor en Galadrim, y nadie tiene que arbitrar entre dos proveedores.
Experiencia en entornos regulados
Nuestros equipos ponen en producción sistemas de IA en sanidad, banca, seguros, industria y defensa, sectores en los que la trazabilidad y la ubicación de los datos se imponen desde el diseño. Nuestros ingenieros de ciberseguridad se encargan de las medidas que exige el reglamento.
Un cumplimiento que no congela tu hoja de ruta
La hoja de ruta se ordena por plazo y por exposición real, y avanza en paralelo a tus desarrollos. Las medidas técnicas se añaden a tus sistemas existentes: no te pedimos que los pares.
[Proyectos]
Sistemas de IA en producción donde las restricciones van antes que el código
SaludUrgo Médical
Un sistema de apoyo a la decisión clínica que cita la fuente de cada respuesta
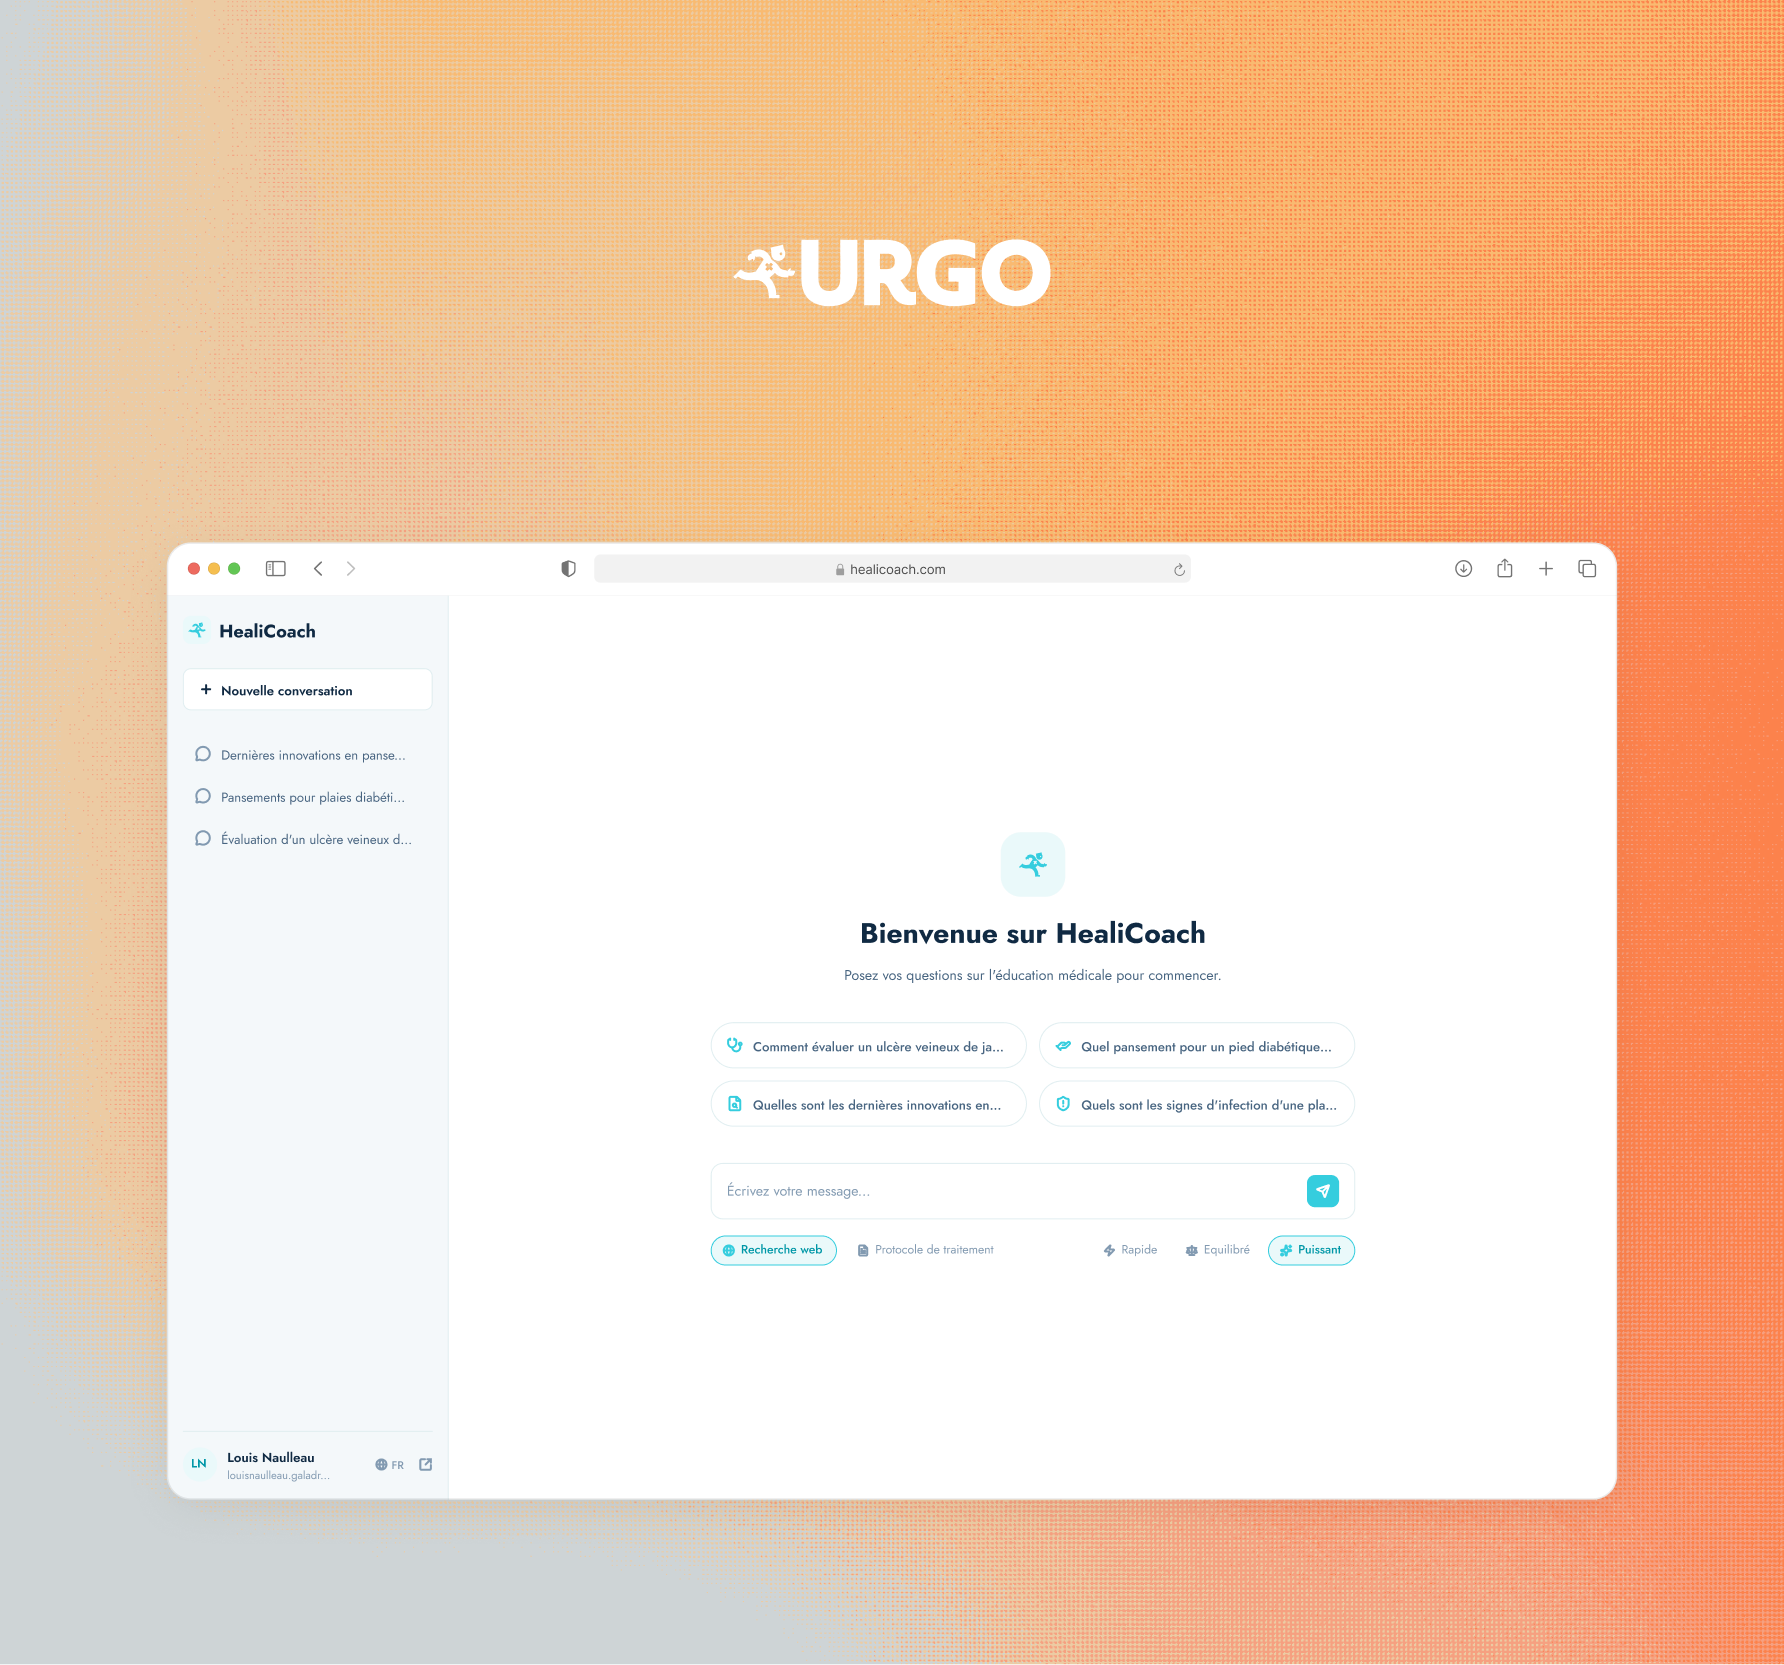
Urgo Médical, especialista en el cuidado de heridas, quería ofrecer a los enfermeros una herramienta de apoyo a la decisión basada en su corpus propio. Galadrim desarrolló Med-ed GPT, un agente conversacional integrado en la aplicación Healico: guía la identificación de una herida y la recomendación de cuidados, y cada respuesta remite a la referencia de la que se extrae. El apoyo a la decisión en salud es uno de los ámbitos más regulados del reglamento. Por eso, la trazabilidad de las fuentes y el papel del profesional sanitario en el circuito se definieron desde el diseño.
160 000enfermeros usuarios
300 000heridas documentadas
Inmobiliario comercialMercialys
Implantar la gobernanza de IA de una empresa cotizada antes de desplegar
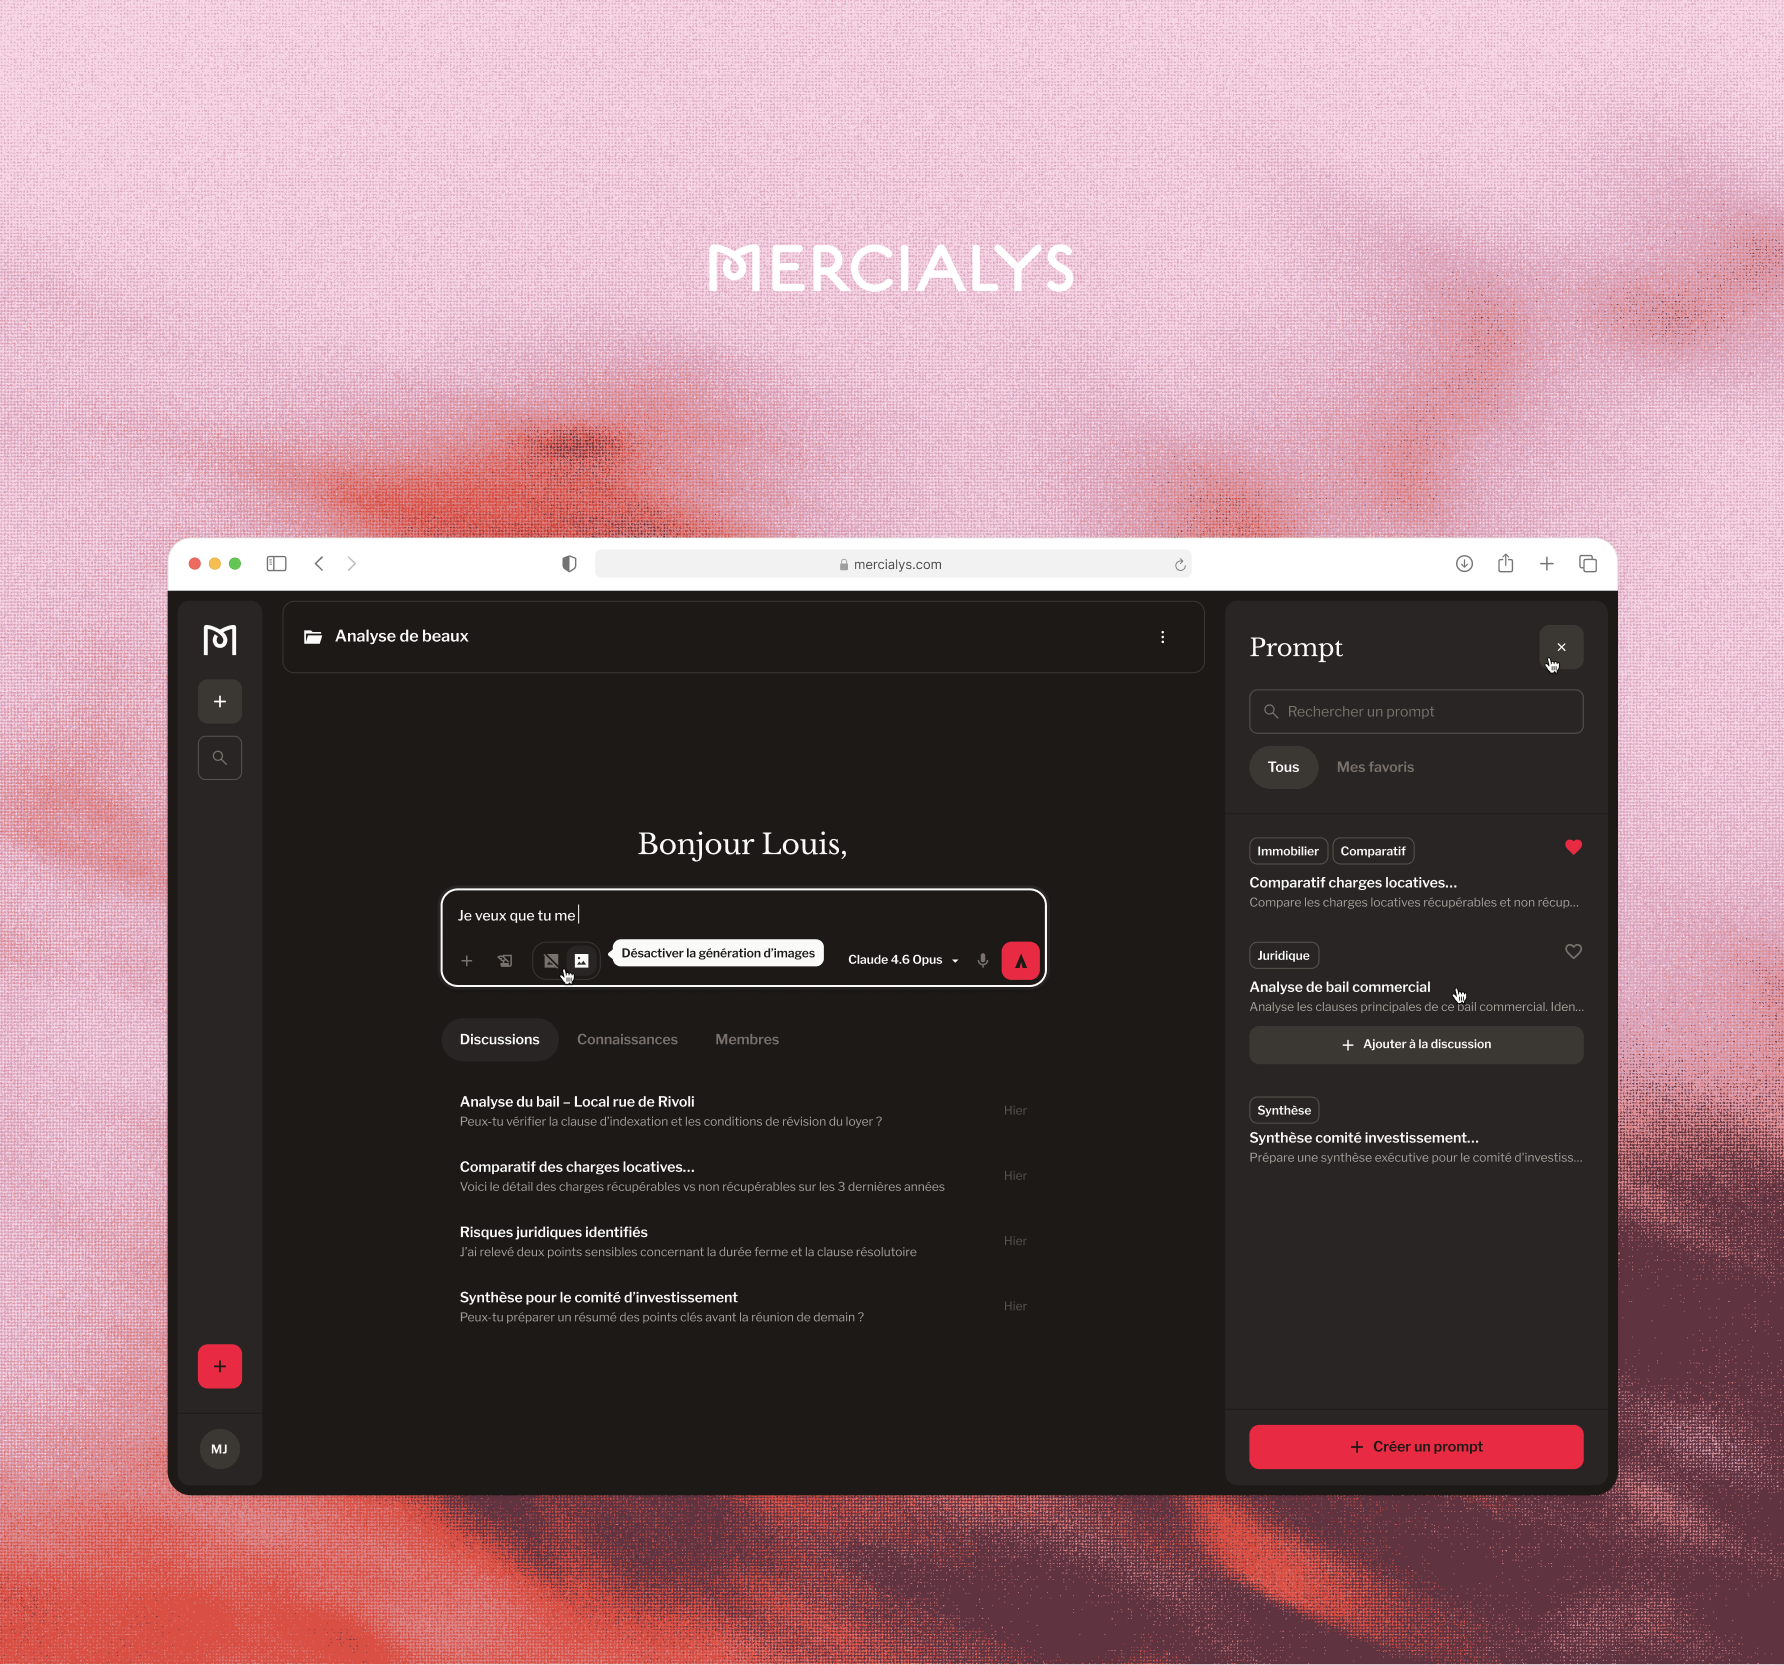
Mercialys quería definir su estrategia de IA sin acumular pruebas que no llevaran a nada. Definimos el enfoque de principio a fin: comité de seguimiento, hoja de ruta priorizada por retorno de la inversión y, por último, despliegue de cuatro soluciones agénticas en seis meses (análisis de contratos, chatbot interno, generación de memorandos de inversión y vigilancia automatizada). El comité creado es justo la estructura que el reglamento espera de un responsable del despliegue: un espacio donde los sistemas se inventarían, se priorizan y se revisan.
180usuarios internos
4agentes de IA operativos en 6 meses
DefensaDelia Strat · Ministerio de las Fuerzas Armadas francés
Ejecutar un modelo de lenguaje sobre datos que no pueden salir
Delia Strat desarrolla software para los actores de la defensa, como el Ministerio de las Fuerzas Armadas francés, y quería dar a los analistas de inteligencia una forma de leer rápido un corpus documental voluminoso. Galadrim desarrolló el algoritmo que convierte esos documentos en grafos relacionales, apoyándose en un modelo de lenguaje open source y francés que se aloja en infraestructura propia. Es la respuesta que damos cada vez que los datos no pueden salir de un perímetro controlado.
80 %de tiempo de análisis ahorrado
7.000 millonesde parámetros del modelo de lenguaje
[Nuestro equipo]
Los perfiles que trabajan en tu cumplimiento
Un proyecto de AI Act moviliza tres especialidades: la consultoría, que inventaría y clasifica; la ingeniería de IA, que implementa lo que el reglamento exige al sistema; y la infraestructura, cuando los datos no pueden salir de la UE.
Benjamin DrighèsPartner y CTO Data & IA
Exasesor de estrategia en la Autoridad de los Mercados Financieros francesa (AMF) e ingeniero del Corps des Mines, el cuerpo de ingenieros de élite del Estado francés, conoce desde dentro las organizaciones en las que cada decisión debe poder justificarse. En Galadrim, decide las opciones de arquitectura de los proyectos de IA.
Pierre-Antoine DornicHead of GenAI
Mapea los casos de uso de IA de las distintas direcciones y los prioriza en talleres con los comités de dirección: el mismo ejercicio con el que empieza un inventario de cumplimiento.
Lucien MaillardPrincipal AI Strategy Consultant
Define los proyectos de IA con las direcciones de los clientes, inventaría con los equipos los sistemas que están realmente en servicio y evalúa qué se puede construir con los datos disponibles.
Quentin MassonnatAI Team Lead
Diseña la arquitectura de los sistemas de IA de nuestros clientes, incluidos el registro de decisiones y el punto de supervisión humana, y dirige los desarrollos hasta la puesta en producción.
Surya AmbroseHead of Engineering
Tras cuatro años y medio como Engineering Manager en una fintech regulada por la AMF francesa, estructura las prácticas de ingeniería de Galadrim: tests, trazabilidad de las entregas y documentación, justo de lo que se nutre un expediente técnico.
Côme LassaratIngeniero de IA e infraestructura
Construye los cimientos de datos y las arquitecturas de alojamiento (conectores, almacenes de datos, migraciones) y despliega los modelos autoalojados cuando los datos no pueden salir de la UE.
Inventariamos tus sistemas de IA, los clasificamos según el AI Act y llevamos a cabo su adecuación.
Muy probablemente. El reglamento se aplica a todo proveedor, responsable del despliegue, importador o distribuidor de sistemas de IA en la UE, y también a las organizaciones establecidas fuera de la UE cuando los resultados del sistema se utilizan en ella. Si usas una herramienta de cribado de candidaturas, un sistema de scoring, un chatbot para clientes, un copiloto interno o un generador de contenido, o si tus equipos usan ChatGPT, Claude o Mistral en su trabajo, eres responsable del despliegue según el reglamento.
Las prácticas prohibidas y la alfabetización en IA se aplican desde el 2 de febrero de 2025; las obligaciones de los modelos de uso general, desde el 2 de agosto de 2025; y las obligaciones de transparencia del artículo 50 (indicar que un interlocutor es una máquina, marcar los contenidos generados, señalar un deepfake), desde el 2 de agosto de 2026. En cambio, el Digital Omnibus, en vigor desde el 27 de julio de 2026, ha aplazado las obligaciones de los sistemas de alto riesgo del anexo III al 2 de diciembre de 2027, y al 2 de agosto de 2028 para la IA integrada en un producto ya regulado.
Cambia el calendario, no la carga de trabajo. Un inventario completo, la clasificación de cada sistema y la revisión de la documentación llevan varios meses. Y las dos nuevas fechas son firmes: el Parlamento y el Consejo descartaron la activación condicionada a la publicación de las normas armonizadas que proponía la Comisión. Las obligaciones de transparencia, por su parte, ya son exigibles.
El proveedor desarrolla un sistema de IA y lo introduce en el mercado; el responsable del despliegue lo utiliza en un contexto profesional sin haberlo desarrollado. Una empresa que construye un producto sobre la API de un modelo pasa de responsable del despliegue a proveedor en cuanto comercializa un sistema propio con su nombre. Esta clasificación es clave: determina el alcance de tus obligaciones.
El anexo III enumera ocho ámbitos: biometría; infraestructuras críticas; educación y formación profesional; empleo y gestión de trabajadores; acceso a servicios esenciales (crédito, seguros, prestaciones sociales, servicios de emergencia); garantía del cumplimiento del Derecho; migración y control fronterizo; administración de justicia y procesos democráticos. Un sistema incluido en el anexo III puede quedar fuera del alto riesgo, pero la evaluación debe motivarse y registrarse en la base de datos europea.
Para una organización que identifica entre dos y cinco sistemas de alto riesgo, cuenta con entre cuatro y siete meses desde la definición del proyecto hasta el cumplimiento documentado. El plazo se alarga cuando hay muchos usos al margen del departamento de sistemas o cuando no existe ningún mapa previo. Adaptamos el ritmo a tus plazos.
Tienes un único interlocutor en Galadrim, que dirige el proyecto. El despacho asociado se ocupa de la clasificación de los roles, los contratos con tus proveedores y clientes, el encaje con el RGPD, la propiedad intelectual de los contenidos generados y el régimen de responsabilidad, en coordinación con nuestros equipos técnicos. No tienes que coordinar a dos proveedores.
Hay tres topes, y en cada uno se aplica el mayor de los dos importes: 35 M€ o el 7 % de la facturación mundial por prácticas prohibidas; 15 M€ o el 3 % por otros incumplimientos, incluida la transparencia; y 7,5 M€ o el 1 % por facilitar información inexacta a las autoridades. Para las pymes y las pequeñas empresas de mediana capitalización se aplican topes reducidos.
El AI Act no lo exige como tal: son el RGPD y, en su caso, tu normativa sectorial los que regulan la ubicación. En la práctica, la cuestión surge en cuanto un modelo externo trata datos personales o sensibles. Según el caso, anonimizamos antes de la llamada, alojamos en la UE o desplegamos un modelo open source autoalojado. Es lo que hicimos para el Ministerio de las Fuerzas Armadas francés.
[Contáctanos]
Concretemos tu proyecto juntos
Trabajamos con todo tipo de clientes, en todos los sectores de actividad. Tanto si eres emprendedor como si diriges una gran organización, un equipo adaptado responderá a tu necesidad.
Más de 800 empresas han confiado en nosotros para crear sus productos web, móviles y de IA