[Socio tecnológico y de IA]

Eleva el nivel de seguridad de tus aplicaciones y de tus infraestructuras

Auditamos tu código y tu infraestructura y ponemos a prueba tus defensas en condiciones reales. Después te entregamos un plan de corrección priorizado, con el tiempo de corrección estimado para cada fallo.
Tus vulnerabilidades corregidas y acreditadas con un informe de contraauditoría
Más de 150 auditorías de seguridad y tests de intrusión realizados
5 ingenieros de seguridad de aplicaciones, respaldados por más de 140 perfiles tecnológicos sénior
Dos consultores de Galadrim revisando un trabajo en un portátil
Más de 800 organizaciones nos confían sus proyectos tecnológicos y de IA
Dos ingenieros de Galadrim haciendo una revisión de código
El código, las configuraciones cloud y los métodos de ataque cambian constantemente. Hasta las aplicaciones desarrolladas con más cuidado acaban teniendo puntos ciegos. Para mejorar tu nivel de seguridad de forma continua, no basta con que una mirada externa detecte tus vulnerabilidades: necesitas medios concretos y priorizados para corregirlas.
Robin BaraudHead of Cybersecurity
[Nuestros servicios]

Medimos la seguridad real de tus aplicaciones y de tu infraestructura. Después corregimos los fallos y acreditamos que se han resuelto.

Auditoría de seguridad de aplicaciones

Auditoría de seguridad de aplicaciones

Analizamos tu código y su configuración: autenticación, permisos de acceso, exposición de datos, secretos y dependencias. Con o sin acceso al código fuente, como prefieras.
Test de intrusión

Test de intrusión

Atacamos de forma controlada tu aplicación web, tus API, tu aplicación móvil o tu red, dentro de un alcance que definimos contigo. Cada vulnerabilidad explotada va acompañada de su prueba de impacto.
Auditoría de infraestructura cloud

Auditoría de infraestructura cloud

Revisamos la arquitectura y la configuración de tus entornos cloud. Cubrimos identidades, segmentación de red, cifrado y bastionado, según los CIS Benchmarks.
Remediación y contraauditoría

Remediación y contraauditoría

Tus equipos o los nuestros corrigen los fallos. Después, una contraauditoría verifica que se han resuelto y lo acredita por escrito.
Protección continua y respuesta a incidentes

Protección continua y respuesta a incidentes

Cortafuegos de aplicaciones gestionado por nuestros equipos, con informes periódicos sobre tu nivel de exposición.
[Cómo trabajamos]

Nuestro método para medir y corregir tus vulnerabilidades

  • Definición
    Etapa 01

    Definición

    Definimos contigo el alcance, el modo de acceso y el calendario antes de firmar nada.
  • Auditoría
    Etapa 02

    Auditoría de código y test de intrusión

    Hacemos las dos partes en paralelo, con auditores ajenos a los equipos que construyeron la aplicación. Te comunicamos las vulnerabilidades a medida que las encontramos.
  • Informes
    Etapa 03

    Informes de auditoría

    Describimos cada vulnerabilidad, la clasificamos según el estándar CVSS y le asignamos un tiempo de corrección estimado.
  • Presentación
    Etapa 04

    Presentación

    Presentamos las conclusiones a tus equipos técnicos y a tu dirección en una sesión de cierre. Después convertimos el informe en una hoja de ruta para cumplir las recomendaciones de la ANSSI, la agencia nacional de ciberseguridad francesa.
  • Remediación
    Etapa 05

    Remediación y contraauditoría

    Tus equipos o los nuestros corrigen los fallos. Después, una contraauditoría verifica que se han resuelto y lo acredita con un informe.
01/05
[Nuestro equipo]

Ingenieros de seguridad de aplicaciones, respaldados por los equipos técnicos de Galadrim

Robin Baraud
Robin Baraud Partner y Head of Cybersecurity
Antiguo arquitecto de soluciones, formado en programación de bajo nivel y en ciberseguridad. Lidera la oferta de seguridad de Galadrim, define el alcance de cada proyecto como responsable de auditoría y revisa los informes antes de enviarlos.
Benjamin Drighès
Benjamin Drighès Partner y CTO Data & IA
Antiguo asesor de la Autorité des marchés financiers, el regulador de los mercados financieros en Francia. Dirige el comité de seguridad de Galadrim y lidera las campañas de auditoría de código de nuestros proyectos de IA, hasta verificar que cada fallo crítico se ha corregido.
Surya Ambrose
Surya Ambrose Head of Engineering
Fue Engineering Manager durante cuatro años y medio en una fintech regulada por la AMF. Define los estándares de ingeniería de Galadrim y supervisa los accesos de nuestros equipos a los entornos de nuestros clientes.
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Lidera el proceso de certificación ISO 27001 de Galadrim. Antes dirigió durante más de un año la modernización de la aplicación legacy de una agrupación de 900 farmacias, sin interrumpir su actividad.
Julien Schmitt
Julien Schmitt Ingeniero de IA
Miembro del comité de seguridad de Galadrim, trabaja en la gestión de secretos y accesos de nuestros proyectos.
[Proyectos]

Nos confiaron la ciberseguridad de su software más sensible

Gestión de patrimoniosPraemia REIM

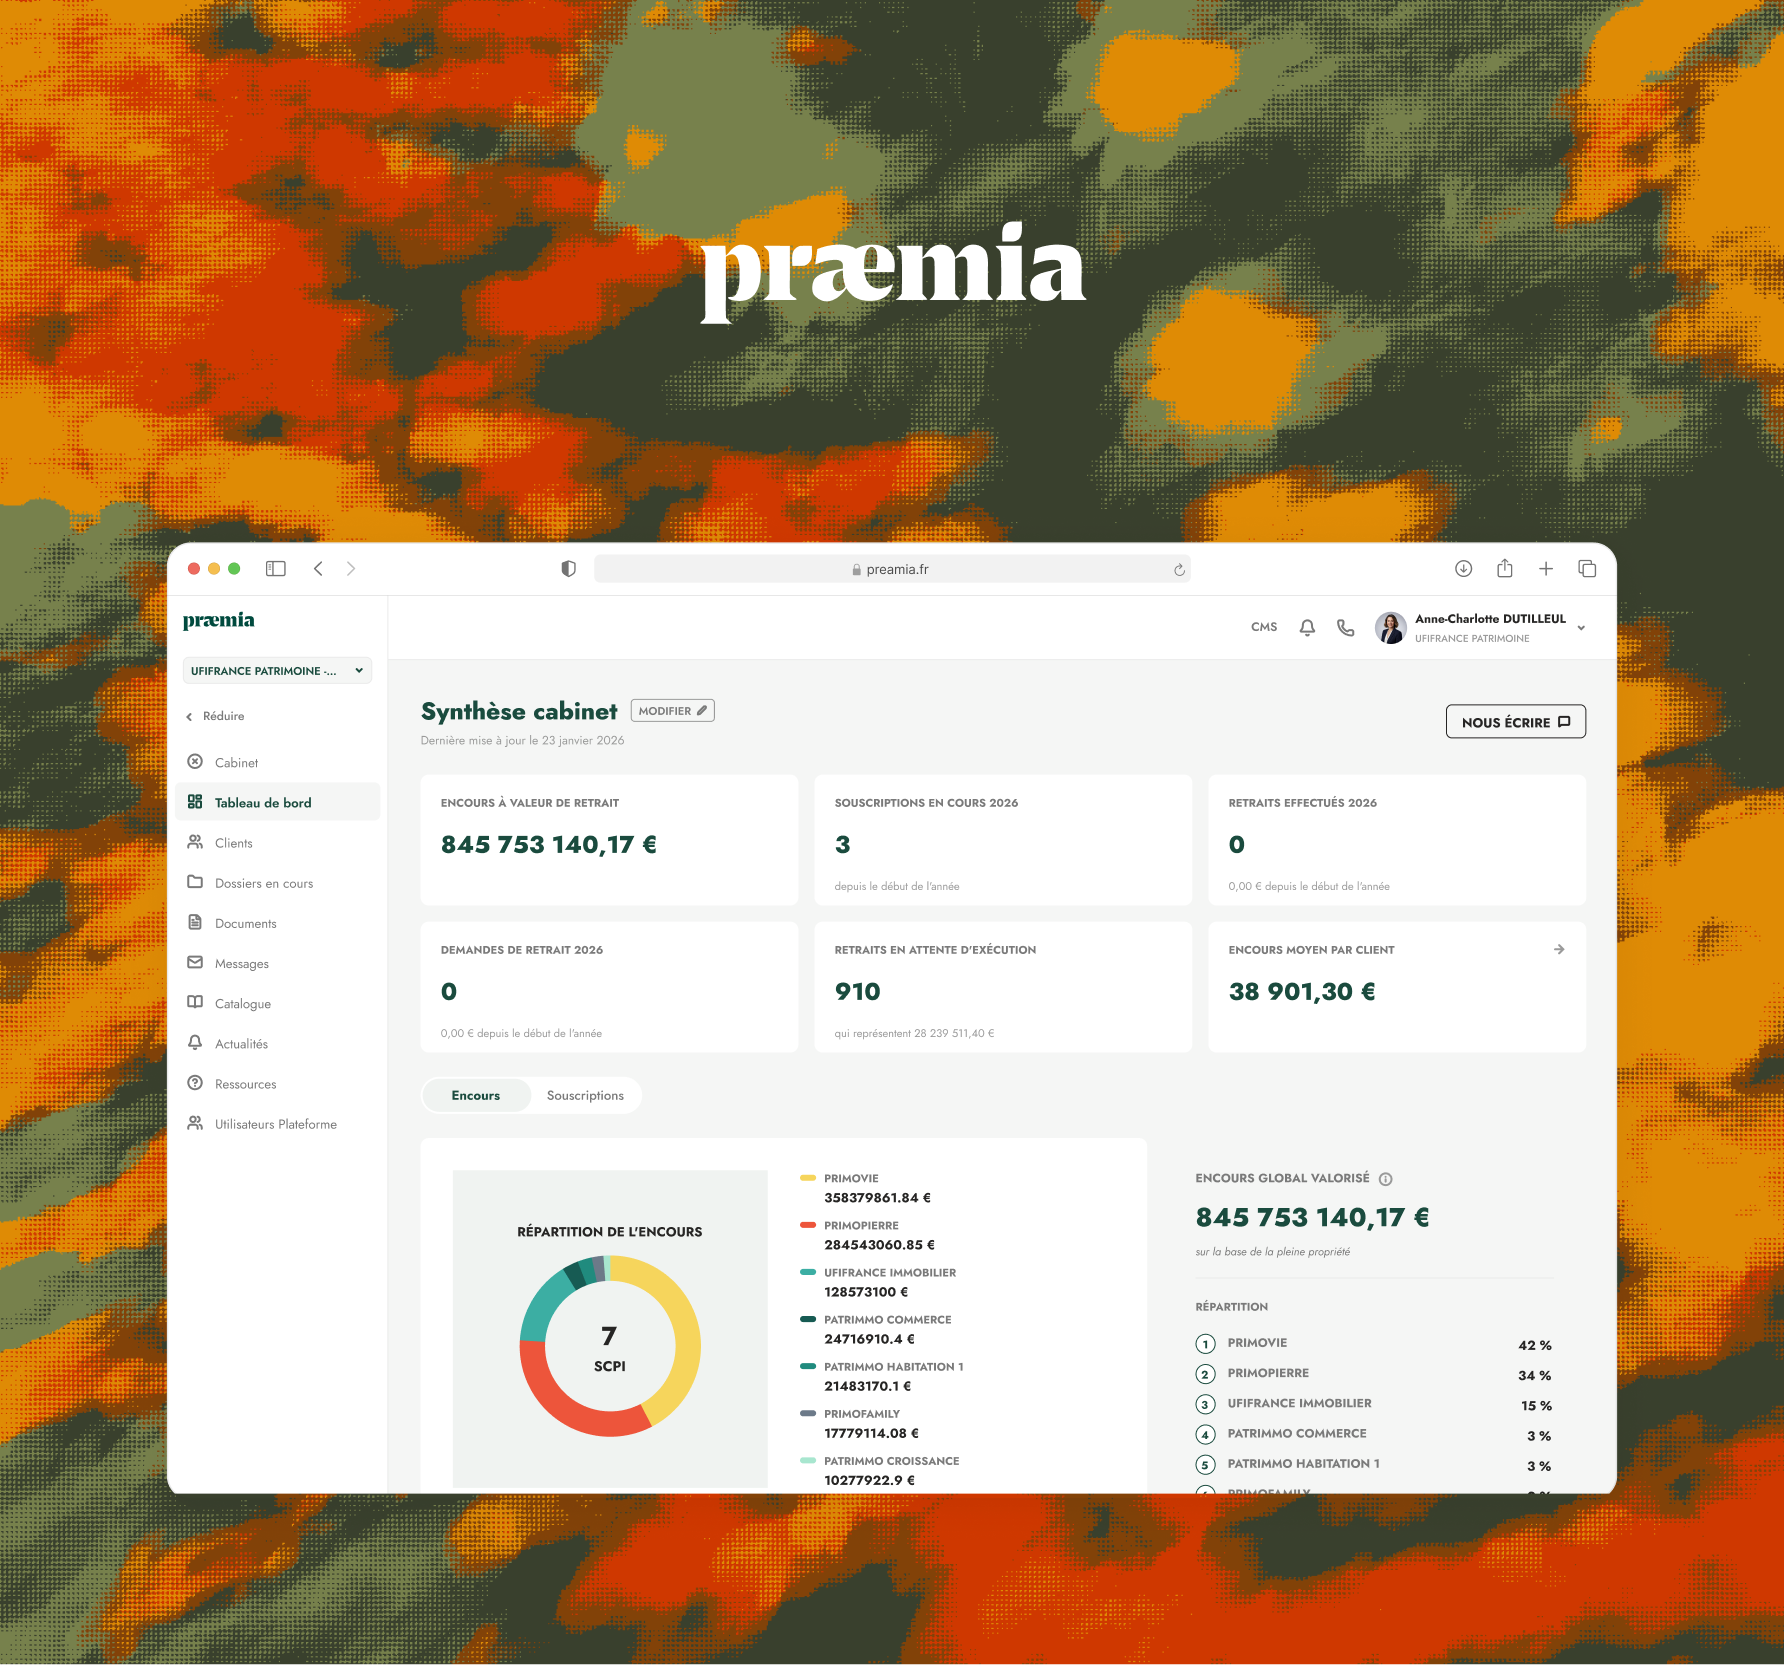
Validar con un pentest independiente la extranet de una gestora con 33.000 M€ en activos gestionados

Praemia REIM permite a las firmas de asesoramiento patrimonial seguir todo el ciclo de vida de las inversiones de sus clientes en SCPI (fondos de inversión inmobiliaria franceses): activos, suscripciones, fiscalidad y comisiones. Galadrim diseñó y desarrolló esta extranet: autenticación con varias estrategias, incluido el inicio de sesión único (SSO) corporativo, permisos aplicados en el servidor, secretos cifrados en el pipeline de despliegue y cuatro entornos aislados. El cliente encargó a una firma especializada un test de intrusión y después una contraauditoría. Ambos la sitúan en el máximo nivel de seguridad de su escala de evaluación.
33.000 M€en activos gestionados
61fondos en seguimiento
Máximo nivelen la contraauditoría externa
Praemia REIM Logo
TelecomunicacionesIliad

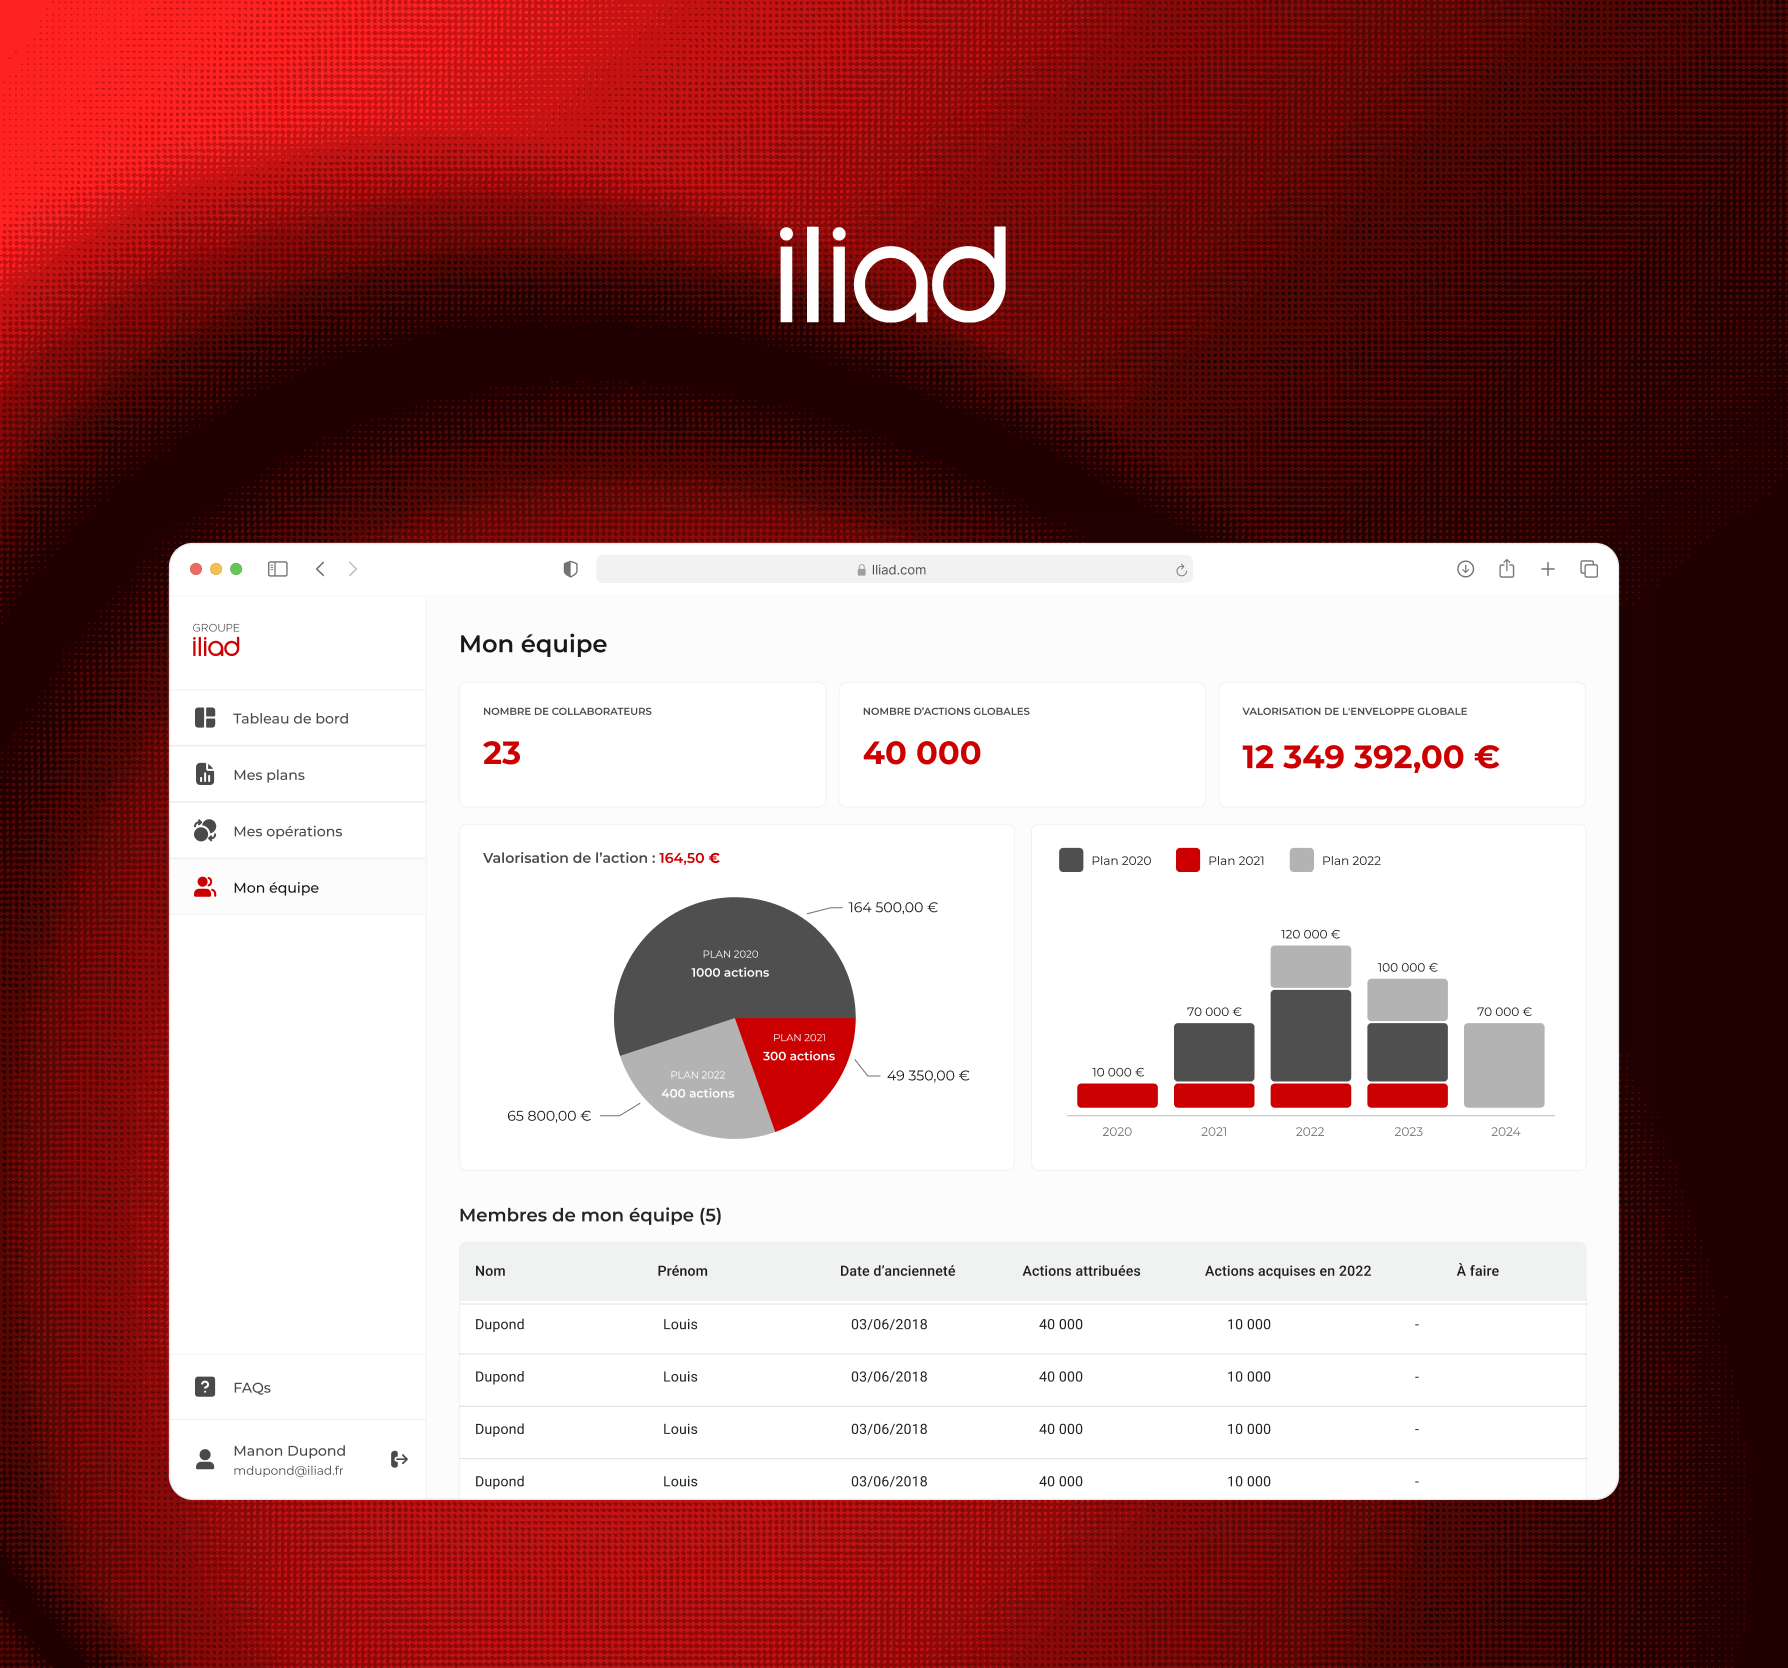
Mostrar a 12.000 empleados su retribución y sus acciones gratuitas con un control de acceso estricto

Iliad, propietaria del operador Free, quería que cada empleado pudiera ver su retribución global, su protección social y su plan de acciones gratuitas. Galadrim desarrolló las dos aplicaciones sobre un sistema de roles detallado, que determina qué puede consultar cada empleado, gestor y administrador. Los documentos legales de transmisión de acciones pasan por la plataforma.
12 000usuarios
+1 Mde filas de datos
2aplicaciones independientes
Iliad Logo
FarmaciaLeadersanté

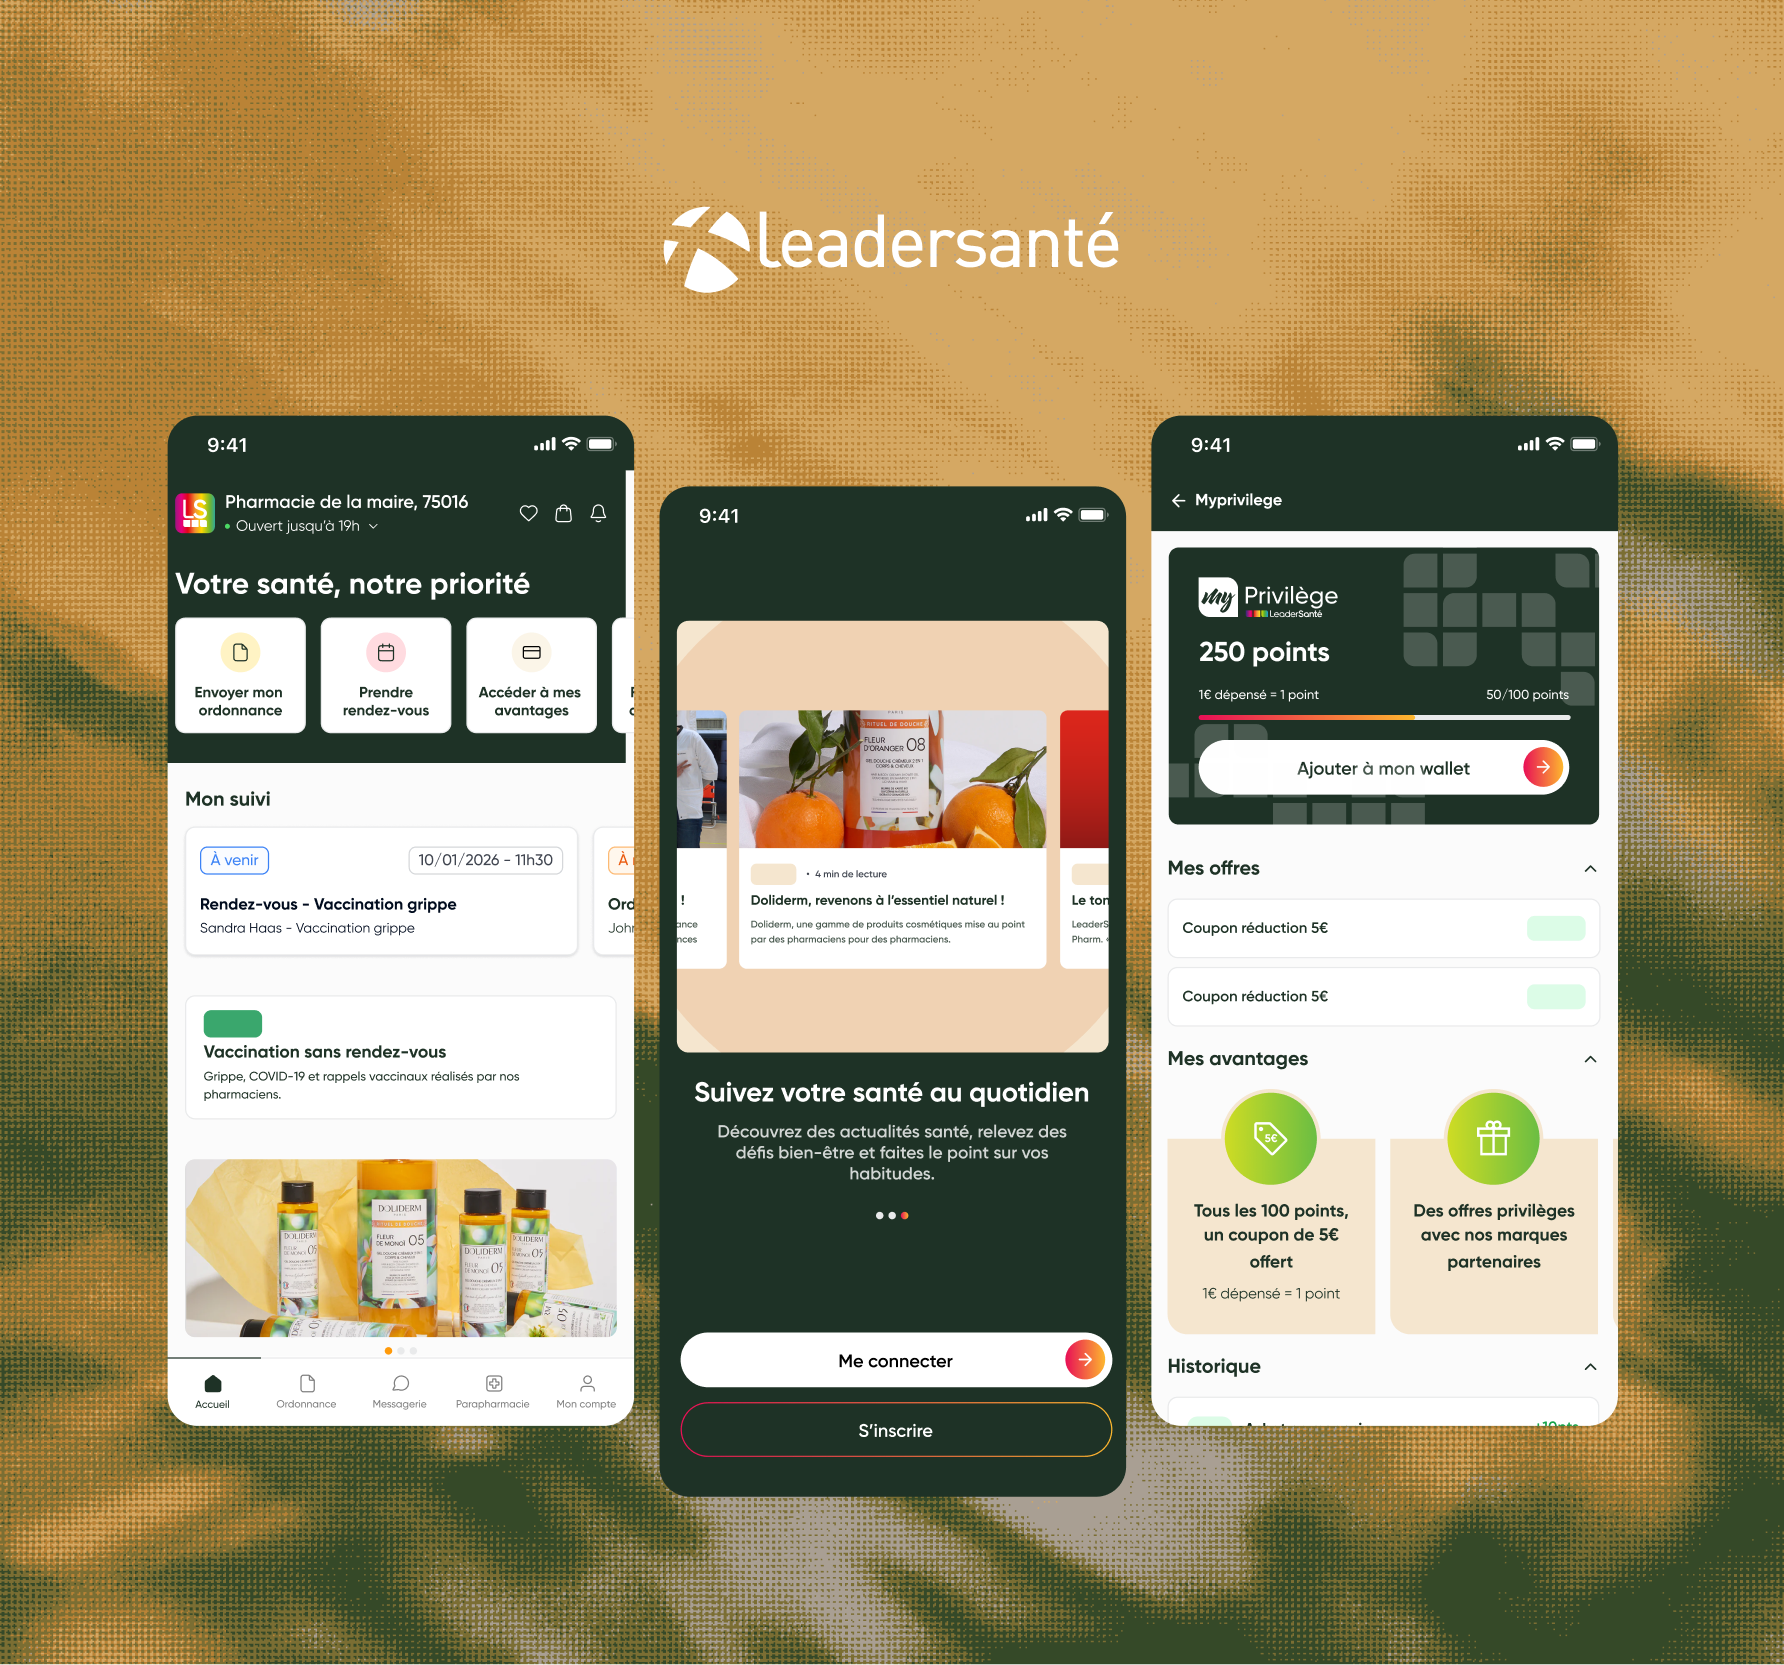
Centralizar las identidades y los permisos de acceso de una agrupación de 900 farmacias

Los equipos de Leadersanté trabajaban con una veintena de aplicaciones de gestión, cada una con sus propias credenciales. Galadrim desarrolló el portal de inicio de sesión único de la agrupación: cada aplicación satélite se conecta a él y la gestión de identidades y permisos se centraliza en un único punto. Todo el ecosistema está alojado en un entorno certificado para datos de salud.
900+farmacias en la agrupación
~20aplicaciones con un único acceso
8 añosde colaboración continua
Leadersanté Logo
ObservabilidadDatadog

Integrar en el catálogo de una empresa de software estadounidense la monitorización de un componente de seguridad de red

Datadog, plataforma de monitorización y análisis de infraestructuras cloud, quería incorporar a su ecosistema las métricas de Calico. Calico es el componente open source que gestiona el enrutamiento, el control de acceso de red y la aplicación de políticas de seguridad en contenedores Kubernetes. Galadrim desarrolló el agente de recogida de datos en Python y sus tests, trabajando en inglés con los equipos de Datadog. Después, el código se incorporó al repositorio Core de Datadog.
+10.000usuarios de la integración
2.700 M$de facturación en 2024
Datadog Logo
[¿Por qué Galadrim?]

¿Por qué trabajar con nuestros equipos de ciberseguridad?

Auditores que saben corregir

Una consultora de auditoría se queda en el informe. Nuestros auditores son ingenieros de software: cuantificamos cada fallo en tiempo de corrección, nuestros equipos de desarrollo hacen la remediación y después la verificamos con una contraauditoría.

Una separación estricta de funciones

La auditoría de una aplicación, incluso si la ha desarrollado Galadrim, la hacen ingenieros ajenos al proyecto. Un segundo auditor revisa cada informe antes de enviarlo.

Las mismas exigencias de seguridad en nuestros propios desarrollos

Nuestros repositorios pasan por revisiones de código, detección automatizada de dependencias vulnerables y un programa de auditoría interna. Nuestros entregables superan con regularidad los tests de intrusión que nuestros clientes encargan a firmas externas.

Investigación propia en seguridad

Nuestro equipo hace investigación independiente: publicamos vulnerabilidades inéditas y coordinamos su corrección con los fabricantes de software. Ponemos a prueba tus defensas con los métodos de la investigación ofensiva.

Te ayudamos a proteger tus aplicaciones y tus infraestructuras, del test de intrusión a la remediación verificada.

Habla con un experto
[FAQ]

Preguntas frecuentes de nuestros clientes

Tú eliges. Con acceso al código, la auditoría cubre más superficie en el mismo tiempo. En caja negra, el test reproduce las condiciones de un atacante externo. Ofrecemos las dos modalidades en todos los proyectos y la elección se hace en la fase de definición.
Un proyecto tipo combina auditoría de código y test de intrusión en un plazo de 5 a 10 días, según el número de aplicaciones y la profundidad del test. Definimos el alcance contigo antes de firmar.
Un resumen ejecutivo para tu dirección y, después, cada vulnerabilidad descrita y clasificada según el estándar CVSS, con su prueba de impacto y un tiempo de corrección estimado. Además, incluye la hoja de ruta para cumplir las recomendaciones de la ANSSI y el modelo de riesgos.
Sí. Encargamos la auditoría a ingenieros ajenos al proyecto, y un segundo auditor revisa los informes. Si tu aseguradora o tu cliente exige un auditor totalmente independiente de nuestra empresa, te lo decimos con total transparencia y te recomendamos el socio adecuado.
Sí. Revisamos la arquitectura y la configuración de tus entornos AWS, Azure, GCP u OVH: gestión de identidades, segmentación de red, almacenamiento, cifrado y bastionado según los CIS Benchmarks.
Tus equipos o los nuestros. Diseñamos el informe para que cualquier proveedor pueda trabajar con él, y nuestros ingenieros se encargan de la remediación si nos la confías.
Te ayudamos con la parte técnica de la adecuación, con auditorías periódicas y formación para tus equipos. La certificación en sí la emite un organismo acreditado.
La confidencialidad es la norma: no citamos públicamente ningún proyecto de auditoría, ni siquiera de forma anónima. Contigo tendremos la misma discreción.
Tuyos. Los informes, las pruebas de impacto y la documentación son tuyos desde cada entrega. La cesión de derechos queda fijada en el contrato desde el inicio.
Dimensionamos cada proyecto según tu alcance, el modo de acceso y la profundidad del test que elijas. Cuéntanos tu contexte y te respondemos en menos de 24 h con una primera valoración.
[Contáctanos]

Concretemos tu proyecto juntos

Trabajamos con todo tipo de clientes, en todos los sectores de actividad. Tanto si eres emprendedor como si diriges una gran organización, un equipo adaptado responderá a tu necesidad.

Más de 800 empresas han confiado en nosotros para crear sus productos web, móviles y de IA

Tu solicitud

Te responderemos en menos de una hora.